Shared computer Grok Bot: удобство и красный флаг
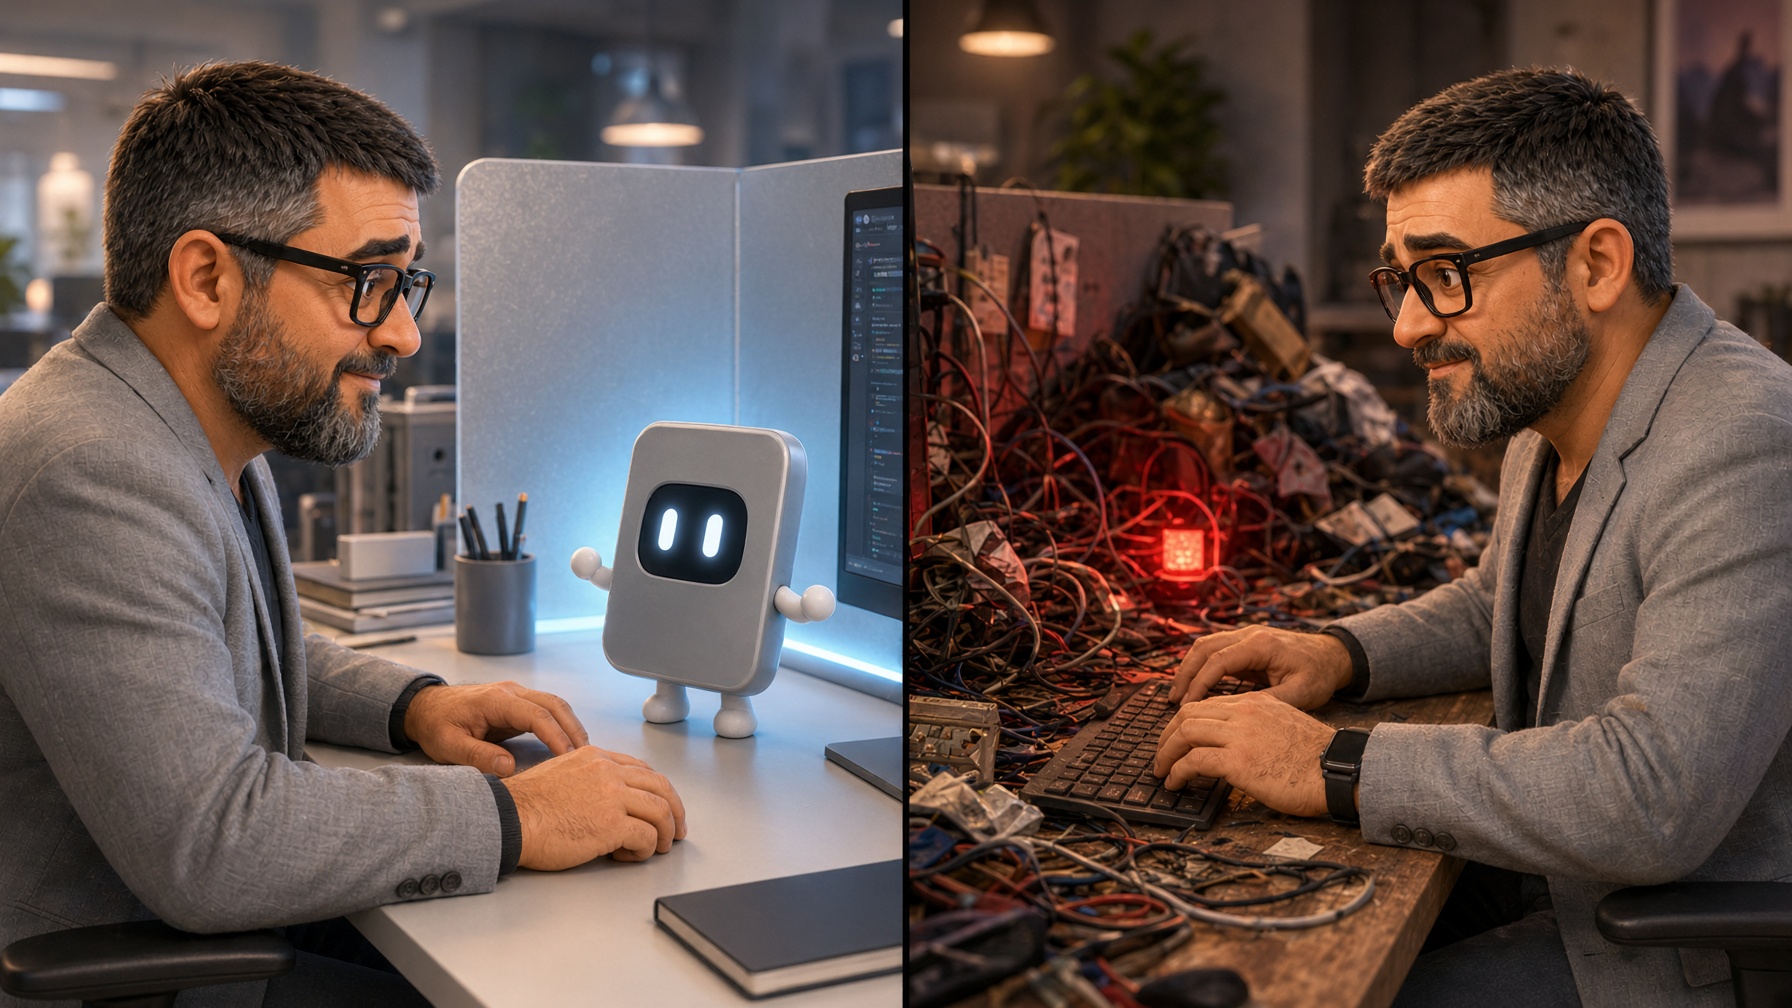
Один облачный компьютер бота на аккаунт — удобный общий верстак: файлы на месте, контекст один, проще показать «вот так делаем». Тот же верстак без правил — общий кошелёк и общая связка паролей. Красный флаг не в самой модели shared computer, а в отсутствии изоляции.
Разберём, что это в практике, почему удобно, где риск, чеклист изоляции и как команде шарить работу, не шаря логин. База: что такое Grok Bot, первый час, как создать своего. Официально сверяйте формулировки продукта на x.ai/bot и в Grok Bot 101 — UI не замораживаем.
Айфон на семейном столе без пароля — та же логика, что у Grok Bot как айфона: удобство без замка быстро становится чужим доступом.
Что такое shared computer в практике бота
В быту это ощущается так: у бота есть «машина», на которой живут файлы, вкладки, залогиненные сессии и артефакты, которые он видит в работе. Один аккаунт — один такой контур. Коллега, которому вы отдали логин, оказывается не «в соседней вкладке чата», а внутри того же рабочего пространства.
Точные названия экранов и переключателей смотрите в актуальном продукте. Здесь важна модель риска: всё, что бот (и человек за тем же аккаунтом) может открыть в этом контуре, становится общим по факту доступа.
Это не баг. Это удобство единого воркспейса. Риск появляется, когда в тот же контур кладут клиентские пароли, прод-админки и личную почту «потому что так быстрее».
Почему это удобно
- единый воркспейс: меньше «а где файл от вчера»;
- проще handoff внутри одной роли: артефакт лежит там же;
- проще учить демонстрацией: «смотри, бот вот здесь»;
- меньше копипаста между личными ноутбуками ради одной задачи;
- для соло-фрилансера — один предсказуемый стол, а не пять разрозненных загрузок.
Удобство реальное. Его не надо стыдиться. Его надо огородить правилами — как общий верстак в мастерской: инструменты общие, ключи от сейфа — нет.
Красный флаг без изоляции
Без правил в одном контуре смешиваются:
- чужие cookies и сохранённые пароли браузера;
- корпоративный SSO «на всех»;
- платёжные вкладки и кабинеты биллинга;
- личная почта и клиентская переписка;
- прод-админки рядом с черновиками блога;
- семейный профиль ОС, где ребёнок или родственник может «просто открыть».
Любой из пунктов усиливает другой. Бот с широким мандатом на таком столе — ускоритель чужого доступа, даже если «он же хороший».
Отдельно: схема «купим один аккаунт на троих» не решает изоляцию. Она добавляет риск бана и потери доступа. Чужие аккаунты не рекомендуем.
Правила изоляции (чеклист)
- Отдельный аккаунт / профиль под работу с ботом — не семейный «общий вход»
- Не хранить клиентские пароли в браузере бота «для удобства»
- Не шарить логин и пароль аккаунта бота «на троих»
- Approval на новые логины и любые новые доступы
- Прод и платежи — вне повседневной сессии; человек подтверждает сам
- На домашнем ПК — отдельный пользователь ОС + блокировка экрана
- Мандат дня 1 без красного списка (прод, пароли клиентов, обход SSO)
- После работы с чувствительным сервисом — выход из сессии, если она больше не нужна
Периметр дня 1 и зелёный/красный списки — та же дисциплина, что в безопасном первом контуре: сначала черновики и ресёрч, потом аккуратный доступ. Роли собирайте через создание своего бота, чтобы не тащить «универсала со всеми паролями».
Команда: как шарить работу, не шаря аккаунт
Шарится артефакт и роль, не пароль.
- Исследователь отдаёт бриф файлом; сценарист забирает бриф, не логин.
- Редактор правит текст в общем доке команды, не в «общем аккаунте бота на всех».
- Публикацию жмёт человек с правом подписи.
- У каждого, кому нужен бот, — свой доступ в рамках политики команды, а не один пароль в Notion.
Playbook нескольких ролей имеет смысл только после того, как один контур уже безопасен и предсказуем. Иначе пять ботов на одном дырявом столе — пять ускорителей хаоса. Ориентиры по задачам: кейсы.
Если биллинг и аккаунт заводите из РФ — свой платёж, свой профиль: оплата из России.
Домашний ПК и семья
Домашний ноутбук удобен и коварен. Минимум:
- отдельный пользователь ОС под работу;
- пароль/биометрия на входе;
- не оставлять бота и почту залогиненными на общем Mac/Windows «на кухне»;
- не диктовать 2FA вслух при родственниках у экрана;
- не смешивать детский профиль и рабочий браузер с сохранёнными паролями клиентов.
Семейный доступ к фильму ≠ семейный доступ к кабинету клиента. Разведите.
Что делать, если уже «наследили»
Без паники, по шагам:
- Сменить пароли критичных сервисов, которые светились в общем контуре.
- Выйти из лишних сессий в браузере бота и на домашнем ПК.
- Сузить мандат: убрать прод, платежи, «заодно проверь почту клиента».
- Пройтись по красному списку дня 1 и выключить лишнее.
- Вернуться к одной узкой задаче по первому часу.
- Если команда сидела на одном логине — развести доступы, не «добавить ещё одного в тот же пароль».
Общий хаос быстрее жжёт и безопасность, и недельный бюджет. Дисциплина та же: узкая роль, approval, свой аккаунт.
FAQ
- Можно ли одной команде сидеть на одном Grok Bot? Работать с артефактами — да. Делить логин/пароль аккаунта — плохая идея.
- Shared computer — это баг? Нет. Модель удобства. Риск появляется без правил.
- Что нельзя оставлять в браузере бота? Клиентские пароли, платёжки, прод-админки без нужды.
- Семейный ноутбук ок? Только с изоляцией пользователя ОС и без автологинов к чувствительным сервисам.
- Покупка «общего аккаунта» решает? Нет. Не рекомендуем: бан и потеря доступа.
- Связь с лимитами? Общий хаос быстрее жжёт бюджет. Дисциплина мандата та же.
- Куда после настройки изоляции? Узкая задача по первому часу и роль через создание своего бота. Онбординг — /start.
Что сделать сейчас
- Закрыть периметр: свой аккаунт, стопы, без шаринга логина.
- Вернуться к узкой задаче — первый час.
- Официально: x.ai/bot, Grok Bot 101.